Jede Anpassung sichtbar.
Jede Vorgabe nachweisbar.
devonso ist die Analyse-Lösung für Microsoft Dynamics 365 und die Power Platform.
Wer über Jahre hinweg Anpassungen vornimmt — eigene Teams, externe Dienstleister, wechselnde Verantwortliche — verliert irgendwann die Übersicht: was geändert wurde, warum, und wer worauf zugreifen darf. devonso macht beides nachvollziehbar — die technische Seite der Anpassungen und die regulatorische Seite der Zugriffe und Nachweise.
Mit wachsender Komplexität sinkt die Übersicht
Je länger eine Dynamics-365- oder Power-Platform-Umgebung wächst, desto mehr Hände haben an ihr gearbeitet — interne Teams, wechselnde Dienstleister, einzelne Fachbereiche mit eigenen No-Code-Anpassungen. Jede Änderung für sich ist dokumentierbar. Über Jahre hinweg wird aus der Summe dieser Änderungen aber ein System, das niemand mehr vollständig überblickt.
- Anpassungen und ihre Abhängigkeiten sind nicht mehr vollständig nachvollziehbar
- Zugriffsrechte und Rollenänderungen wachsen unbeobachtet mit
- Wissen über „warum wurde das so gebaut" hängt an einzelnen Personen
- Audits und Nachweise werden zur Suche statt zum Abruf
Was devonso analysiert
devonso bündelt zwei Analyse-Disziplinen in einer Plattform: die technische Seite der Anpassungen und die regulatorische Seite von Zugriff und Nachweis — beide auf demselben Datenbestand, unabhängig von Dynamics 365 selbst gespeichert.
Anpassungen verstehen, bevor sie zum Risiko werden
Instant Analysis
Schnelle, direkte Suche über Code- und No-Code-Anpassungen im aktuellen Stand der Umgebung — inklusive Abhängigkeiten.
Deep Analysis
Historische Daten und Snapshots für Trendanalysen: wie hat sich eine Anpassung über die Zeit entwickelt.
Development Tracking
Laufende Überwachung von Entwicklungsänderungen mit Benachrichtigungen und Umgebungsvergleich.
Zugriff und Nachweis lückenlos dokumentiert
Audit
Konfigurierbare Überwachung und Analyse von Audit-Logs — manipulationssicher außerhalb von Dynamics gespeichert.
Security
Verwaltung von Sicherheitskonfigurationen, Tabellen- und Principal-Rechten in einer zentralen Übersicht.
Security Audit
Verfolgt gezielt Änderungen an Sicherheitsrollen und deren Zuweisung über die Zeit.
User Profiling
Definiert und verwaltet Benutzerprofile über Rollen, Teams und Berechtigungen hinweg.
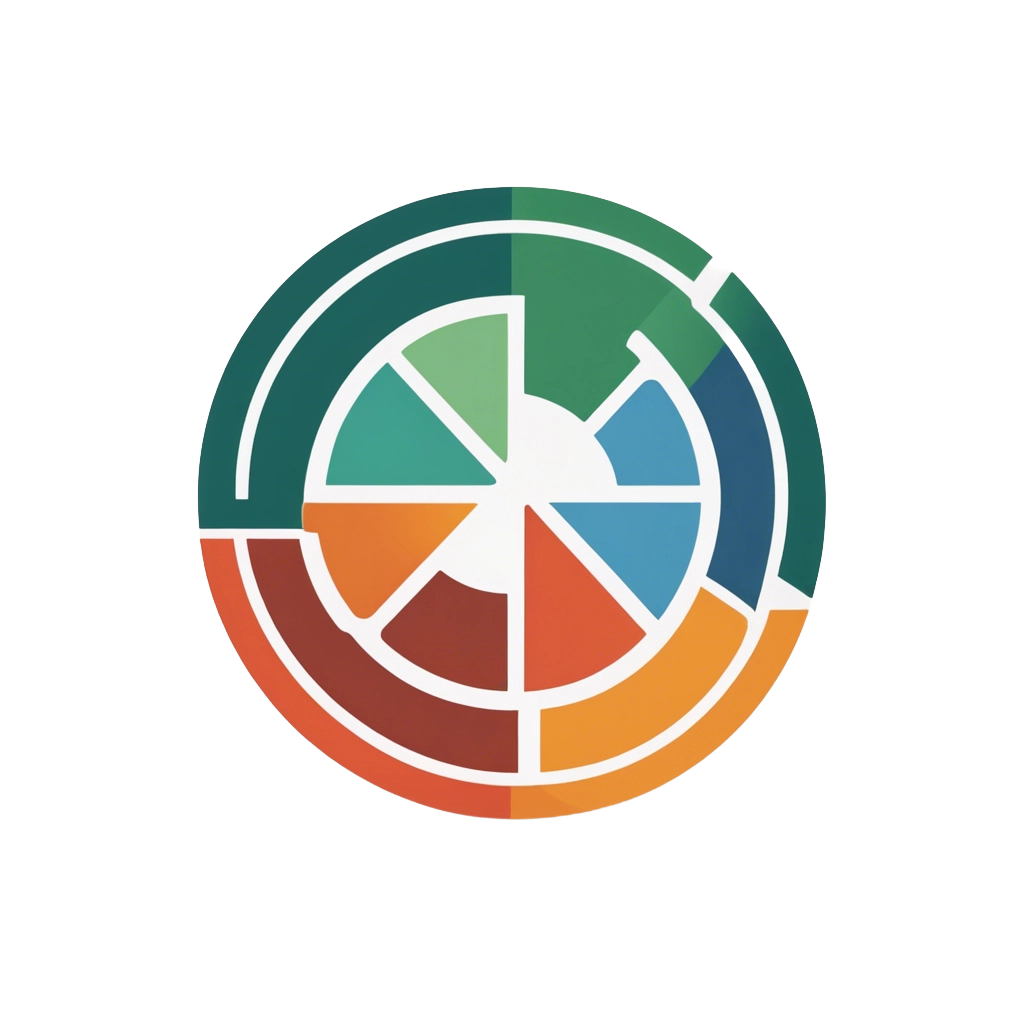
Das devonso-Modulrad
Sieben Module, zwei Disziplinen, eine gemeinsame Sicht auf die Umgebung: Das Modulrad steht für das Prinzip hinter devonso — Customization Analysis und Compliance Analysis laufen nie gegeneinander, sondern auf demselben Datenbestand.
Sieben Rollen, ein gemeinsamer Datenbestand
Systemadministratoren, Entwickler, Projektmanager, Compliance-Manager, Teamleiter, Architekten und Controlling blicken mit devonso auf dieselbe Übersicht — statt auf sieben getrennte, veraltete Auszüge.
Systemadministratoren verantworten den laufenden Betrieb der Dynamics-365- und Power-Platform-Umgebung — und tragen damit die Hauptlast, wenn Anpassungen unübersichtlich werden.
Entwickler setzen Anpassungen technisch um und müssen dabei den Überblick über bestehenden Code, frühere Änderungen und deren Abhängigkeiten behalten.
Projektmanager planen und steuern die Umsetzung von Anpassungen — und sind auf verlässliche Informationen über Umfang, Risiken und Fortschritt angewiesen.
Compliance-Manager müssen jederzeit nachweisen können, wer welche Änderungen vorgenommen hat und ob Zugriffsrechte den Vorgaben entsprechen.
Teamleiter und Scrum Master koordinieren mehrere Entwickler gleichzeitig und müssen behalten, wer woran arbeitet und welche Rechte dafür nötig sind.
Software-Architekten verantworten die Gesamtarchitektur und müssen auch bei wachsender Komplexität die Wechselwirkungen zwischen Komponenten im Blick behalten.
Das Controlling bewertet die Wirtschaftlichkeit von IT-Projekten — eine Aufgabe, die ohne verlässliche Daten zu bisherigen Anpassungen kaum zu leisten ist.
Was fehlende Übersicht kostet
Die Folgen bleiben selten bei der IT — sie zeigen sich im Budget, im Audit und in der Kundenbeziehung.
Teure Fehler statt kleiner Korrekturen
Fehlerhaft implementierte Anpassungen können zu unerwarteten Ausfallzeiten oder Datenverlusten führen — und sind ohne Dokumentation aufwändig und teuer zu beheben, besonders wenn das Problem zu einem kritischen Zeitpunkt auftritt. Bei externen Dienstleistern verlängert fehlende Transparenz in der Kundenumgebung zusätzlich die Analysezeit und damit die Projektkosten.
Haftungsrisiko bei lückenhaften Nachweisen
Unklare oder fehlerhafte Audit-Trails erschweren den Nachweis der Compliance — mit entsprechenden rechtlichen und finanziellen Folgen. Dienstleistern erschwert fehlende Compliance-Überwachung die Beratung ihrer Kunden und führt zu Fehlkalkulationen.
Langsames Onboarding, gebundenes Wissen
Ohne zentrale Übersicht brauchen neue Mitarbeitende deutlich länger, um produktiv zu werden. Bei Dienstleistern erfordern hohe Analysezeiten in komplexen Kundenumgebungen erfahreneres — und damit teureres — Personal.
Ausfallzeiten kosten Umsatz und Vertrauen
Unerkannte Abhängigkeiten führen zu längeren Ausfällen und damit zu direkten Umsatzverlusten. Bei Dienstleistern schwächt das verlorene Kundenvertrauen die Geschäftsbeziehung und senkt die Zahl der Folgeaufträge.
Für wen devonso geeignet ist — und für wen nicht
devonso lohnt sich dort, wo Anpassungen und Zugriffsrechte über Zeit und über mehrere Hände hinweg gewachsen sind — nicht in jeder Umgebung gleichermaßen.
- Organisationen mit mehrjähriger Historie an Code- und No-Code-Anpassungen in Dynamics 365 oder Power Platform
- Unternehmen, die interne IT-Teams und externe Dienstleister parallel einsetzen und eine gemeinsame, aktuelle Sicht auf Anpassungen brauchen
- Compliance- und auditpflichtige Umgebungen, die Nachweise über Zugriffsrechte, Rollenänderungen und Audit-Logs liefern müssen
- Umgebungen mit mehreren Rollen — Systemadministration, Entwicklung, Projektmanagement, Compliance, Architektur, Controlling — die auf denselben Datenbestand angewiesen sind
- Neu aufgesetzte Umgebungen mit noch minimaler Anpassungs- und Rechtehistorie
- Umgebungen, die durchgehend von derselben einzelnen Person betreut werden, ohne wechselnde Teams oder Dienstleister
- Organisationen ohne Compliance- oder Audit-Anforderungen an ihre Dynamics-365- oder Power-Platform-Umgebung
28 dokumentierte Anwendungsfälle, vier Prozessbereiche
Von der Systemadministration bis zum Controlling — jeder Anwendungsfall beschreibt Problemstellung, Lösung ohne und mit devonso sowie das konkrete Ergebnis.